Microsoft Connected Cache est une très bonne idée sur le papier.
On garde les bénéfices de Delivery Optimization, mais avec un cache local maîtrisé dans le réseau de l’entreprise. Moins de trafic Internet, moins de saturation WAN, des téléchargements plus rapides pour Windows Update, Office, Intune, Defender, Autopilot, etc. Microsoft décrit MCC comme une solution logicielle de cache pour distribuer du contenu Microsoft dans les réseaux d’entreprise et d’éducation, administrable depuis Azure ou Azure CLI.
Mais un changement important arrive : les téléchargements Intune Win32 via Microsoft Connected Cache devront passer en HTTPS à partir du 16 juin 2026, ou peu après.
Si vous utilisez MCC aujourd’hui et que vous ne configurez pas HTTPS, les postes continueront bien à télécharger les applications Intune. Ce ne sera donc pas une panne franche. En revanche, ils contourneront le cache et repartiront vers le CDN Microsoft. Résultat : perte du bénéfice de caching, consommation Internet en hausse, et déploiements potentiellement plus lents, notamment pendant Autopilot.
Ce qui change vraiment
Historiquement, beaucoup de contenus Microsoft servis par Delivery Optimization pouvaient transiter via MCC en HTTP.
Avec l’évolution des modèles de distribution, certains contenus passent maintenant par HTTPS. C’est déjà le cas pour Microsoft Teams, et cela va devenir obligatoire pour les applications Win32 Intune. Microsoft indique que Connected Cache supporte désormais HTTP et HTTPS afin de rester compatible avec ces nouveaux modes de distribution.
Le point important est là :
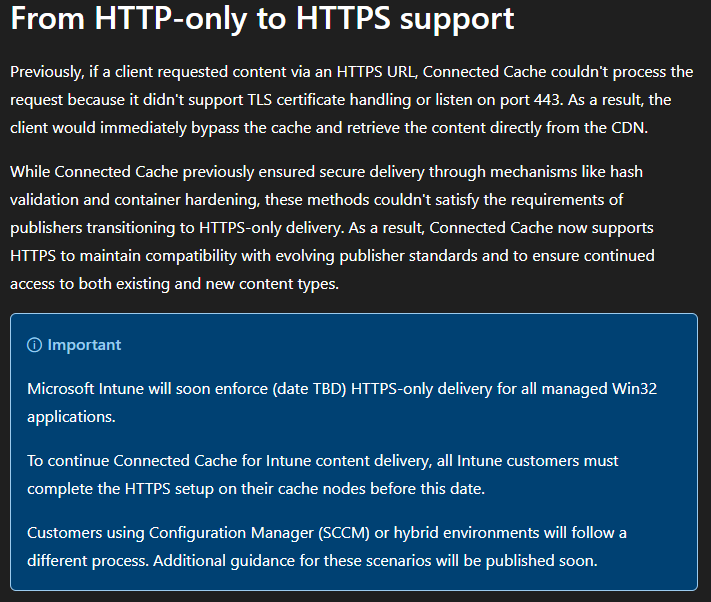
HTTPS Support for Microsoft Connected Cache Overview | Microsoft Learn
Le client ne s’arrête pas. Il récupère le contenu ailleurs.
C’est probablement ce qui rend le sujet dangereux : on peut ne pas voir l’incident immédiatement. Les applications s’installent, les utilisateurs ne crient pas forcément, mais le trafic Internet augmente et les temps de provisioning se dégradent.
Sur un petit site, ce sera peut-être discret.
Sur un site avec beaucoup de postes, du co-management, des campagnes Autopilot ou des déploiements Win32 lourds, cela peut devenir très visible.
Pourquoi c’est important pour Autopilot
Autopilot dépend fortement de la qualité des téléchargements.
Quand un poste arrive en phase de provisioning, il doit récupérer les applications nécessaires, les scripts, les agents de sécurité, parfois Microsoft 365 Apps, parfois des packages Win32 assez lourds.
Si chaque poste va chercher le même contenu directement sur Internet, on perd une grande partie de l’intérêt de Delivery Optimization et de Connected Cache.
C’est particulièrement vrai dans ces cas :
- sites distants avec bande passante limitée ;
- salles de préparation ou staging ;
- vagues de renouvellement matériel ;
- provisioning Autopilot en volume ;
- postes co-managed qui récupèrent leurs Win32 apps depuis Intune ;
- environnements cloud-only où Intune devient le canal principal de delivery.
Microsoft liste d’ailleurs explicitement Autopilot, les clients co-managed et les devices Intune cloud-only parmi les scénarios supportés par Connected Cache.
MCC intégré à Configuration Manager : le chemin le plus simple
Pour les environnements Configuration Manager, Microsoft a publié une mise à jour dédiée : KB33247081 pour les versions 2409, 2503 et 2509.
Cette mise à jour permet aux Distribution Points configurés comme Connected Cache de servir certains contenus en HTTPS, notamment les applications Win32 Intune et le contenu Teams. Les autres types de contenus continuent d’être livrés en HTTP.
La logique est plutôt claire :
- configurer un certificat TLS valide dans IIS sur les Distribution Points concernés ;
- appliquer le hotfix Configuration Manager ;
- remplacer
DoincInstall.exesur les serveurs de site ; - désactiver puis réactiver l’option Microsoft Connected Cache sur les DPs ;
- vérifier le bon fonctionnement.
Point important : Enhanced HTTP ne suffit pas. Microsoft précise que l’Enhanced HTTP de Configuration Manager ne fonctionne pas pour la distribution de contenu MCC. Le certificat auto-signé généré par le site server est prévu pour les communications client / ConfigMgr DP, pas pour ce besoin.
Donc si votre réflexion est “on a Enhanced HTTP, donc on est bon”, la réponse est non.
MCC standalone : plus moderne, mais pas forcément plus simple
Microsoft Connected Cache for Enterprise and Education est maintenant disponible en version standalone, séparée de Configuration Manager. Il peut être déployé sur Windows ou Linux, avec gestion depuis Azure. Sur Windows, MCC s’appuie sur WSL et nécessite un compte d’exécution : gMSA, compte local, compte de domaine ou compte de service.
Sur le papier, c’est intéressant.
Dans les faits, l’ajout de HTTPS rend l’exploitation un peu moins agréable, surtout sur Windows avec WSL.
Pour activer HTTPS, il faut générer une CSR directement depuis le nœud MCC, faire signer cette CSR par une autorité de certification, puis réimporter le certificat signé sur le même nœud. Microsoft précise que le processus repose sur une CSR générée sur la machine hôte, signée par une PKI interne ou publique, puis importée sur l’hôte.
Et il y a plusieurs détails à ne pas rater :
- le nœud doit être en version GA ;
- le port 443 doit être disponible ;
- le Subject / SAN du certificat doit correspondre à la façon dont les clients contactent le cache ;
- le certificat doit être approuvé par les postes clients ;
- le certificat doit être au format
.crtnon chiffré ; - les formats
.pfxou.p12protégés par mot de passe ne sont pas supportés aujourd’hui ; - le certificat doit venir de la CSR générée par le nœud MCC lui-même.
C’est ce dernier point qui peut surprendre.
On ne peut pas simplement prendre un certificat existant et dire à MCC : “tiens, utilise celui-là”. Aujourd’hui, MCC doit générer sa propre CSR afin de conserver la clé privée attendue. Microsoft indique que le support du “Bring Your Own certificate” n’est pas encore disponible.
Attention au port 443
Le port 443 devient un sujet très concret.
Sur un serveur dédié, ce n’est généralement pas un problème. Mais si le serveur héberge déjà IIS, un autre service web, un reverse proxy, ou même certains composants Configuration Manager, il faut vérifier précisément ce qui écoute déjà.
Microsoft demande explicitement de contrôler la disponibilité du port 443 avant d’activer HTTPS sur MCC. Si le port est déjà utilisé par un autre service, il faut résoudre le conflit avant que Connected Cache puisse l’utiliser.
C’est typiquement le genre de détail qui transforme un “petit changement” en dépannage pénible.
Ce que je ferais en production
Je ne traiterais pas ce sujet comme une simple mise à jour technique.
La bonne approche est plutôt une mini-campagne de préparation.
1. Inventorier les nœuds MCC
Commencer par identifier tous les caches en place :
- MCC intégré à Configuration Manager ;
- MCC standalone ;
- Windows-hosted ;
- Linux-hosted ;
- sites distants ;
- salles de préparation ;
- anciens tests encore actifs.
Il faut aussi vérifier si certains nœuds sont encore en version preview. Les release notes Microsoft indiquent que les anciens nœuds preview doivent être migrés vers la version GA via redéploiement avec le package Linux mis à jour ou la nouvelle application Windows.
2. Vérifier les scénarios réellement utilisés
Tous les environnements ne seront pas impactés de la même façon.
Le sujet devient prioritaire si MCC sert à optimiser :
- les Win32 apps Intune ;
- Autopilot ;
- les déploiements en masse ;
- les postes cloud-only ;
- les sites avec bande passante limitée ;
- les mises à jour Teams ;
- les environnements co-managed.
Si MCC ne sert que très peu ou n’est plus correctement ciblé par les policies Delivery Optimization, il faut peut-être commencer par remettre à plat l’usage réel.
3. Préparer la chaîne certificat
C’est probablement la partie à traiter le plus tôt.
Il faut décider si le certificat sera signé par une PKI interne ou publique, vérifier la confiance côté clients, préparer les SAN, documenter le renouvellement et tester le processus.
Le renouvellement est un vrai sujet. Si vous avez plusieurs nœuds MCC, plusieurs sites, et des certificats à renouveler régulièrement, il faut éviter le mode artisanal.
4. Tester sur un nœud pilote
Avant de toucher la production, je testerais sur un nœud dédié :
- génération de CSR ;
- signature ;
- import ;
- validation serveur ;
- validation client ;
- téléchargement Intune Win32 ;
- analyse du fallback CDN ;
- logs MCC ;
- comportement derrière proxy ou TLS inspection.
Microsoft recommande aussi de valider HTTPS depuis le serveur puis depuis un client device, notamment pour confirmer le binding sur le port 443, le chargement du certificat, la correspondance certificat / clé privée / CSR, et le health endpoint HTTPS.
5. Surveiller après bascule
Le piège, encore une fois, c’est que le service peut continuer à fonctionner sans MCC.
Donc il faut monitorer :
- le taux de hit cache ;
- le volume Internet ;
- les temps Autopilot ;
- les téléchargements Intune Win32 ;
- les erreurs de certificat ;
- les postes qui bypassent le cache.
Sans métrique, on peut croire que tout va bien alors que MCC ne sert plus à grand-chose.
Ma lecture
Ce changement est assez représentatif de l’évolution actuelle de l’écosystème Microsoft.
On va vers plus de sécurité, plus de HTTPS, plus de contraintes côté certificats, mais aussi plus de complexité opérationnelle pour des composants qui étaient jusqu’ici relativement transparents.
Connected Cache reste une très bonne brique mais il ne faut pas le considérer comme “installé une fois, oublié ensuite”. Avec l’arrivée de l’obligation HTTPS pour les apps Win32 Intune, il faut remettre le sujet sur la table : version du nœud, certificat, port 443, PKI, proxy, renouvellement, monitoring. Le vrai risque n’est pas que les applications Intune arrêtent de s’installer. Le vrai risque, c’est de perdre silencieusement tout le bénéfice du cache local. Et dans un projet Autopilot ou une migration massive vers Intune, ça peut faire très mal.
Conclusion
À partir du 16 juin 2026, ou peu après, les applications Win32 Intune servies via Microsoft Connected Cache devront passer par HTTPS. Sans configuration HTTPS, les postes continueront à télécharger le contenu, mais ils contourneront MCC et repasseront par le CDN Microsoft.
Ce n’est donc pas une panne visible.
C’est une dégradation silencieuse.
Si vous utilisez Connected Cache, c’est le bon moment pour vérifier vos nœuds, vos versions, vos certificats, vos ports, vos proxies et vos métriques. Et si vous préparez des campagnes Autopilot ou des déploiements Intune à grande échelle, ne laissez pas ce sujet au dernier moment.